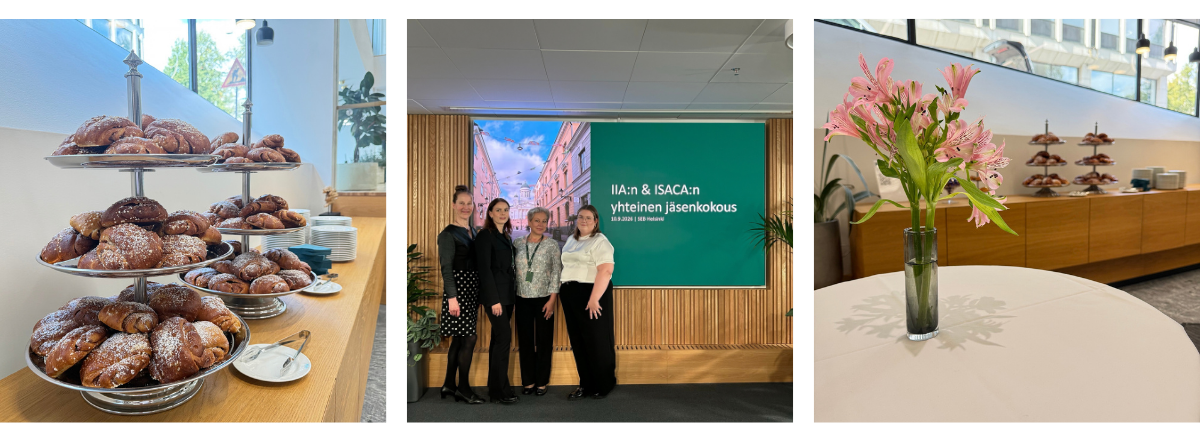
IIA Finland ja ISACA järjestivät 10.9.2026 yhteisen jäsenkokouksen, jota isännöi SEB.
Jäsenkokouksessa kuultiin kaksi ajankohtaista asiantuntijapuheenvuoroa operatiivisesta resilienssistä, DORA-sääntelystä sekä uhkalähtöisestä tietoturvatestauksesta finanssialalla. Vaikka esimerkit ja käytännöt tulivat finanssisektorilta, tilaisuus tarjosi arvokkaita näkökulmia myös muiden toimialojen sisäisille tarkastajille sekä riskienhallinnan, compliancen ja kyberturvallisuuden ammattilaisille.
Finanssialan toimintaympäristö tarjoaa kiinnostavia oppeja sääntelyn, kontrolliympäristöjen ja resilienssin kehittämiseen. Tilaisuudessa tarkasteltiin muun muassa DORA-sääntelyn käytännön vaikutuksia sekä sitä, miten tietoturvatestauksessa on siirrytty teknisten asetusten validoinnista kohti kohdennettujen hyökkäysten ja rikollisen toiminnan simulointia.
Lämmin kiitos puhujille Veera Hoffmeisterille (SEB), Matti Kostamolle (Finanssivalvonta) ja Marko Buurille (Suomen Pankki) sekä kaikille osallistujille aktiivisesta keskustelusta ja verkostoitumisesta!
📑 Tilaisuuden esitysmateriaalit on lisätty yhdistyksen Jäsenalueelle, Yhdistys-ylävalikon kohtaan Jäsenkokousmateriaalit.
📚 Osallistujat voivat nyt myös rekisteröidä itselleen IIA:n myöntämiä ammattitutkintoja ylläpitävät CPE-pisteet, 2 kpl. (Katso lisätietoa CPE-pisteistä ja niiden rekisteröinnistä)
🤝 Et vielä ole jäsen? Vain jäsenenä pääset käsiksi jäsenalueen monipuolisiin, eksklusiivisiin materiaaleihin – katso lisätietoja jäsenyydestä!